Jorge Alberto Mussuto Sr.

Jorge Alberto Mussuto Sr.
Somewhere in Massachusetts ®

Saturday, September 18, 2010

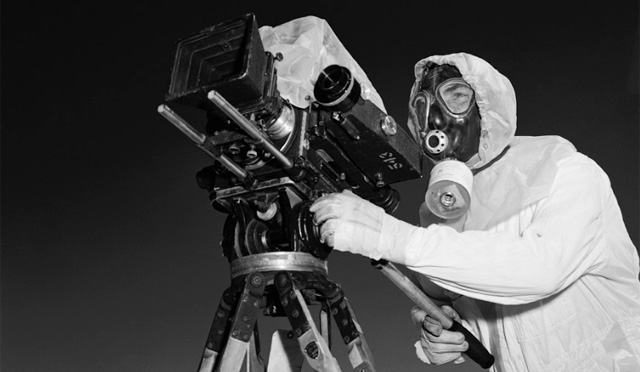
La patrulla secreta que filmó el horror atómico

La patrulla secreta que filmó el horror atómico: "
“Una tarde recibí una llamada de Woody Mark. Me dijo “George, te necesito mañana para una prueba especial… las bombas van a volar a 10.000 pies sobre vosotros”. Yo le dije: “Bueno, ¿qué clase de protección voy a tener?”. Y me respondió: “Ninguna”. Entonces recordé que tenía una gorra de béisbol, y me la llevé por si acaso”.

Son palabras de George Yoshitake, un anciano de 82 años y uno de los últimos supervivientes del equipo que el Gobierno de EEUU mantuvo en secreto durante décadas. Su historia dejó de ser clasificada en 1997 cuando el Gobierno decidió sacar a la luz los documentos y admitir que la existencia de una auténtica división cinematográfica establecida en Hollywood y dedicada a fotografiar y filmar en secreto las más de 200 pruebas nucleares que el Ejército llevó a cabo entre 1946 y 1962. (Seguir leyendo)


De aquellos hombres, apenas quedan unos pocos supervivientes. Muchos de ellos murieron de cáncer como consecuencia, probablemente, de las fuertes radiaciones a las que se sometieron sin protección. Aquel equipo arriesgó su vida, como recuerdan en The New York Times, para rodar unas 6.500 películas en las que se veían las explosiones sobre el desierto de Nevada y los atolones del Pacífico y obtener un material que sirvió a los científicos para obtener valiosísimas informaciones sobre el efecto de las bombas y su capacidad de destrucción.


La locura por realizar pruebas nucleares de todo tipo (subterráneas, aéreas e incluso sobre la atmósfera) les llevó a volar pueblos enteros, con maniquíes, coches, zepelines y en ocasiones con animales vivos. El anciano Yoshitake, por ejemplo, confiesa que no se puede sacar de la cabeza los efectos que las pruebas tenían sobre los cerdos, cuya piel guarda cierta semejanza con la humana.

Pero para realizar aquel despliegue no bastaba el esfuerzo de unos cuantos profesionales actuando por su cuenta. En realidad, según se ha sabido después, el Ejército tenía movilizado a un estudio completo, situado en las colinas de Hollywood y cuyas instalaciones estaban rodeadas por alambre de espino. Al menos 250 personas, entre productores, directores y cámaras, trabajaron en aquel estudio secreto situado en la avenida Wonderland.


Sobre aquel estudio se ha escrito un libro (“How to Photograph an Atomic Bomb” ) y se han rodado un par de documentales. Muchos especialistas trabajan todavía en la recopilación y restauración del material filmado aquellos años, uno de los mejores testimonios de la locura que se vivió durante los años de la Guerra Fría. Algunos canales, como Atomcentral, están subiendo a la red algunas de las piezas grabadas por aquel equipo de cineastas fantasmas. Para completar esta entrada, creo que lo mejor es que echéis un vistazo por vosotros mismos a aquel material y recordaros que aún hay miles de armas nucleares como éstas durmiendo en silos de todo el planeta. Ojalá sigan siendo solo un recuerdo del pasado.

Algunas muestras del material filmado por los estudios secretos:


Vía: The New York Times

Otras entradas 'nucleares' en Fogonazos:

- Volando en el interior de un hongo nuclear

- El hombre que vio a través de sus huesos

- Agacharse y cubrirse

- Cuando las pirámides lanzaban misiles

- Hiroshima, el horror que nunca nos quisieron enseñar

- Pruebas nucleares con dirigibles

- Una luna nuclear

- Las bombas del arco iris
"

Insync, otra forma para compartir archivos en la nube y con integración en Google Docs

Insync, otra forma para compartir archivos en la nube y con integración en Google Docs: "

A la hora de sincronizar archivos entre un ordenador y la nube, Dropbox es de las aplicaciones más utilizadas por varias razones, pero principalmente por su sencillez y buen funcionamiento. Precisamente con estas dos premisas sale al mercado Insync, el último producto de una startup filipina.

Insync es un servicio gratuito para sincronizar archivos entre la nube y nuestros ordenadores, pero que tiene una característica muy particular, y es su total compatibilidad con Google Apps y Docs en particular.

¿Qué significa esto? Pues que cualquier documento que introduzcáis en la carpeta de Insync que se creará en vuestros ordenadores podrá ser visualizado y editado en Google Docs. Y en ambas direcciones, es decir, si editas algo en el documento esto aparecerá automáticamente en Docs, y si lo haces en éste los cambios aparecerán también reflejados en el documento del disco duro.

El proceso para poner en marcha Insync es muy sencillo. Basta con identificarse con una cuenta de GMail o Google Apps para poder descargar el programa. Una vez hecho esto, el proceso de instalación consiste en la creación de una especie de carpeta virtual en el disco duro que permitirá la sincronización instantánea, como en Dropbox.

insync-barra.png

A partir de ese momento tendremos en la barra de tareas un pequeño icono que nos permitirá manejar la aplicación en todo momento: ver cuáles han sido los últimos archivos compartidos, acceder directamente a nuestro espacio virtual en la web o controlar lo que introducimos en la carpeta de Insync de nuestro ordenador.

En estas semanas posteriores al lanzamiento todas las personas que se registren utilizando su cuenta de Google o GMail recibirán 1 GB de espacio de forma gratuita. A partir de ahí, y aunque se desconocen las tarifas, podremos ir adquiriendo más espacio.

Una de las características que diferencia a Insync de servicios como Dropbox, además de la integración con Google Docs, es que si compartimos alguna carpeta o archivo con uno de nuestros contactos éste no verá afectada su cuota de espacio, por lo que ese 1 GB de espacio que se “regala” puede ser cantidad suficiente para ir probándolo en estas primeras semanas.

En definitiva, otra aplicación más para poder tener nuestros archivos disponibles en cualquier momento y en cualquier equipo. Una cosa que se echa en falta es una aplicación móvil, pero seguro que en el futuro los chicos de Insync se deciden a desarrollar una, si es que no lo están haciendo ya.

Vía | Insync

"

Cuatro alternativas para recuperar nuestros controladores

Cuatro alternativas para recuperar nuestros controladores: "

Cuatro alternativas para recuperar nuestros controladores
Una de las cuestiones que más me molesta a la hora de tener que reinstalar un equipo es no tener los controladores a mano cuando hemos terminado de reinstalar el sistema. Ver como no nos funcionan algunos periféricos o determinados componentes de la placa base puede ser un problema que tiene solución si tenemos copia de seguridad de nuestros controladores. Por eso vamos a plantearos cuatro alternativas para recuperar nuestros controladores.

Seguro que muchos piensan que esto era un problema cuando Internet no estaba tan extendido como ahora, y no les falta razón, pero uno puede llevarse sorpresas sobre todo si el controlador que nos falta o nos falla es el de la tarjeta de red. Es en este momento cuando te arrepientes de no tener a mano esta opción de copia de seguridad de los controladores. Sin duda nos ahorrará tiempo en la puesta en marcha de los sistemas una vez reinstalados.

Vamos a ver alguna de las alternativas disponibles:

Driver Magician Lite


Driver Magician Lite

Esta es una de mis alternativas favoritas puesto que no es necesaria la instalación de la aplicación y la podemos ejecutar directamente desde nuestra memoria USB externa. Identifica los controladores de los que dispone Windows y aquellos que no están disponibles en el sistema. De esta manera podemos elegir de que controladores realizamos copias de seguridad.

Una vez seleccionados los controladores para su copia y una vez ejecutada creará una serie de carpetas con el nombre de cada controlador. De esta manera podemos tener ordenada una copia de seguridad para cada ordenador de nuestra casa en unas cuantas carpetas. Como principal punto en contra podemos decir que quizás es un poco lenta en su ejecución.

Más Información | Drivers Magician Lite

SlimDrivers


SlimDrivers

Esta es una aplicación que transciende más allá de la simple copia de seguridad de los drivers de nuestro equipo puesto que además es capaz de buscar actualizaciones de los controladores de nuestro equipo. Esta opción es importante sobre todo para aquellos drivers que utilizamos de los fabricantes de los componentes, no los que nos incluye Windows dado que estos se actualizan junto con el sistema.

También nos incluye la opción de instalar las actualizaciones que tenemos pendientes de Windows. De esta manera también nos ayuda a mantener todo el sistema, y no sólo los controladores actualizados. Respecto a Driver Magician tiene la desventaja de que tenemos que instalarlo en nuestros equipos. Está disponible en versión beta para Windows Xp, Vista y 7.

Lo mejor de esta opción es la posibilidad de poder buscar nuevas versiones de los controladores de nuestros equipos además de realizar la copia de seguridad de los mismos. Lo peor es que no nos da la opción de poder guardar la copia de seguridad de los controladores del propio sistema, por lo que si tenemos alguna actualización y el resultado de la misma afecta al trabajo de algún componente no tendremos a mano el controlador anterior que nos estaba funcionando correctamente.

Más Información | SlimDrivers

Double Driver


Double Driver

En este caso se trata de otra alternativa portable, que no necesitamos instalar en nuestro sistema. Funciona de manera bastante ágil y nos posibilita hacer la copia de seguridad de todos los drivers del sistema, tanto los que nos proporcionan los fabricantes como los que nos proporciona Microsoft.

Dos de las cosas que tiene esta alternativa que me gustan bastante son las facilidades que nos da para restaurar las copias de seguridad de los controladores y también la posibilidad si tenemos más de un sistema operativo instalado recuperar también los controladores del sistema que no esté en uso en ese momento

Más Información | Double Driver

DriverMax


DriverMax

En este caso hablamos de una completa solución para reconocer los dispositivos que tenemos instalados y realizar su copia de seguridad. Para sacar todo el partido a la aplicación debemos registrarnos y crear una cuenta de usuario en DriverMax, que nos dará acceso a ver actualizaciones de programas o los controladores más adecuados para nuestros componentes.

Dispone de una opción interesante para crear un informe del hardware instalado de manera que nos puede ser muy útil para otras cuestiones como pueden ser ampliaciones de equipo. La parte buena es que dispondremos de la información en nuestra cuenta online, de manera que será accesible desde distintas ubicaciones.

Más Información | DriverMax.

Son cuatro alternativas válidas para gestionar una copia de seguridad de los controladores de nuestros equipos. Tener guardada esta copia seguro que nos ahorra mucho tiempo y disgustos cuando por algún problema tenemos que reinstalar el equipo o si por alguna circunstancia perdemos alguno de los controladores instalados en el equipo.

Vía | Tecnología Pyme
En Genbeta | Evita que Windows Update te pregunte por buscar drivers al conectar nuevo hardware

Editores hexadecimales

Editores hexadecimales: "
De un hilo sobre editores hexadecimales de la lista más profunda y oscura de Internet he hecho una recopilación con los que se han ido mencionando para ver sus características más importantes y resumirlas en esta entrada.


Pese a que todos son usados para lo mismo, las diferencias entre muchas de ellas son importantes y dependiendo de la situación y los requisitos es posible que se use más de una.


Como siempre, lo mejor es descargar una demo de todas e ir probando sus funcionalidades. Al final cada persona aprecia aspectos distintos.
  • SweetScape 010 Editor - Su principal característica es el uso de plantillas o "Binary Templates", que permiten automatizar tareas con un lenguaje similar a C/C++. Además soporta la comparación entre archivos, uso de histogramas y etiquetar posiciones con marcadores. El precio es de 129.95$ para la licencia comercial y de 49.95$ si es de uso académico o personal.


  • Zynamics Hexer - Hexer de la compañía especialista en ingeniería inversa Zynamics. Está programada en Java, lo que la hace multiplataforma. Además también soporta plantillas y es gratuita.


  • McAfee FileInsight -Esta herramienta está enfocada al reversing en malware tanto de archivos como de páginas web, dispone de plugins basados en python y múltiples decodificadores. La aplicación la distribuye McAfee de forma gratuita


  • IDM UltraEdit - Es posiblemente la más popular. Es además utilizada como editor para varios lenguajes de programación. Soporta la apertura de múltiples ficheros, coloreado según el lenguaje, conexión remota mediante FTP, remplazado de texto avanzado. No está enfocada al reversing pero es muy versatil. El precio de la licencia es de $59.95.


  • Radare - Radare no es únicamente un editor hexadecimal, se compone de un conjunto de herramientas para la ingeniería inversa en sistemas tipo Unix y multiplataforma. Pese a que es compleja (funciona bajo línea de comandos) para este entornos es sin duda la más potente.


  • BreakPoint Hex WorkShop - Este editor es altamente configurable y permite estructurar un archivo en secciones. También permite comparar archivos binarios. Su precio es de $89.95.


  • Hiew - Hiew es una aplicación de consola que permite el desensamblado y edición de ejecutables NE, LE, LX, PE/PE32+ little-endian o ELF/ELF64. Soporta macros y búsqueda y remplazo avanzado. La licencia tiene un precio de 64$.


"

Tuesday, September 14, 2010

Protección de Laptops ante robos

Debido a algunas consultas en relación a este tipo de incidentes realicé un pequeño lab asociado a la evaluación de 2 productos opensource referidos a la protección/recupero de laptops:
  1. PreyProject @ www.preyproject.com
  2. The Laptop Lock @ www.thelaptoplock.com
El primero dentro de todo es una solución nueva y el segundo ya tiene un tiempo.

En ambos productos es necesario registrarse, y a través de la instalación de un agente, dar de alta los equipos que quieren monitorearse. En este sentido PreyProject provee muchas más opciones de monitoreo que The Laptop Lock, sin embargo este último provee acciones al denunciar robada la laptop, que el otro producto no provee, por ejemplo, borrar una determinada carpeta, cifrar el contenido de una carpeta, etc.

En los dos productos es necesario denunciar el equipo robado a través de la interfaz web, lo cual dispara las distintas acciones que hayamos configurado en el agente.

A modo de ejemplo les comento algunas acciones:


Preyproject: genera un mensaje en el equipo robado con el texto que nosotros definamos, por ejemplo "Este equipo ha sido extraviado, contáctese con "x"", además se puede disparar una sirena que comienza a reproducirse en el equipo. Una característica importante es que toma una captura de pantalla de la sesión activa, el usuario logueado, los procesos y direccionamiento público y privado. El direccionamiento lo trata de ubicar geográficamente (esto último no está funcionando muy bien). En apple y linux puede cambiar el wallpaper con algún texto que nosotros definamos. Con toda esta información genera un reporte que luego puede ser visualizado vía web, también envía alertas por mail anunciando que el contenido está disponible.
El agente puede configurarse para que trabaje cada "n" cantidad de minutos, en el equipo evaluado no se ha notado caída de performance por el funcionamiento del producto.

Preyproject utiliza unix (cron, bash), sin embargo toda la configuración es a través de un GUI junto con la instalación y desinstalación. Cerrando la sesión activa, e iniciando otra, también ha notificado que el equipo ha sido robado y ha generado un informe con las características antes mencionadas.

Si el usuario logueado posee permisos privilegiados también informa el Default Gateway y la Mac Address.

The Laptop Lock: el producto es mucho más simple que Preyproject, sin embargo provee medidas de protección reactivas que favorecen el resguardo de la información que pudiera contener el equipo robado. Cifrar archivos o carpetas, reproducir un comando, etc son las facilidades que provee este producto, la protección del agente a través de una contraseña es una medida de seguridad que lo diferencia de Preyproject. Los reportes contienen la IP involucrada y un link hacia DNStuff para realizar un WhoIs, etc, pero no tiene el mismo detalle que Preyproject en cuanto a los reportes.

Conclusiones
Los 2 productos son buenos, tienen diferencias que permiten optar por uno u otro según el tipo de tratamiento/protección que queramos implementar. Es importante mencionar que la utilización de estos productos debe estar acompañada de políticas de seguridad asociadas a la gestión de los equipos portables/móviles, dado que un usuario con permisos de administración podría desinstalar el producto. Adicionalmente dado que estos productos requieren de internet para comunicarse con el web service, si no tienen conexión no se podrá relevar ninguna información.

Estos productos no reemplazan una solución de cifrado (si la clasificación de la información lo amerita), sino que son un complemento a estas medidas y podrían facilitar el recupero de los equipos.
Por otro lado, políticas asociadas al uso de la información podrían disminuir la posibilidad de que en los equipos portables se encuentre información de negocio que tuviera algún valor para un posible atacante.

En fin estos productos no son infalibles, pero sin dudas, en conjunto con otros controles podrían ser muy útiles para el recupero de equipos robados.


Fuente: SecureTech

Destripando OAuth en Twitter

Destripando OAuth en Twitter: "
Avisados estábamos de que a partir del 1 de Septiembre en Twitter se dejaba de permitir la autenticación básica en sus aplicaciones. A partir de ese momento, a todos aquellos que éramos amiguitos de desarrollar scripts en perl o python por ejemplo para comunicarse con Twitter, nos surgió una traba nueva, o como se ha denominado en Internet: el OAuthcalipsis. Así pues, la versión anterior de Tweetme.pl, herramienta de la que os hablamos hace tiempo, también dejó de funcionar!


Anteriormente, con proveer un par usuario/contraseña de una cuenta válida de Twitter, en el desarrollo y la ejecución, todo era maravilloso de sencillo, aunque más inseguro, puesto que los ingredientes de la receta de la autenticación viajaban en claro (cuántas y cuántas veces habremos dejado de utilizar twitter en eventos con redes compartidas/peligrosas) a través de la red.


OAuth llega a solucionarle a Twitter este problema… y a generarnos otros tantos a los desarrolladores 'amateur'. Me explicaré un poco mejor. Para la autenticación mediante OAuth, es necesario proveer 4 elementos a Twitter:

  • Consumer Key -> El desarrollador ha de registrar, a nombre de una cuenta twitter, la aplicación que desee. Así se generará este identificador único de aplicación.

  • Consumer Secret -> Para evitar suplantar diferentes identificadores de aplicación (mediante un ataque de fuerza bruta, pero que muy muy bruta, 21 caracteres alfanuméricos con mayúsculas y minúsuculas), se complementa el par con una clave denominada Consumer Secret.

  • Access Token Key -> Para cada usuario, será necesario asociar un identificativo de token que permita suplantar para esa aplicación, a ese usuario mediante ese token para operar en Twitter (de hecho es posible definir la aplicación como de 'sólo lectura' o 'lectura/escritura' según las necesidades)

  • Access Secret -> Como par asociado al Token Key se establece un Token secret.


De esta manera, cuando un usuario requiera la utilización de una aplicación/script que use Twitter, será necesario proveer los cuatro elementos descritos.
Si somos los desarrolladores de la aplicación/script y sólo lo vamos a utilizar nosotros, no hay problema en obtener esos cuatro datos directamente y 'hardcodearlo' en el código. El problema viene en el momento en el que se comparte/distribuye esa aplicación a terceros, ya sea como software libre o como software comercial.
Y es que resulta que Twitter no ve con buenos ojos el distribuir el consumer key y consumer secret de una aplicación determinada, de forma masiva. Twitter comunicó que, una vez que un par consumer key/secret son de dominio público, las revocarían (en su propia Revocation List) y la aplicación queda inutilizada.
Por otra parte, el par Access Token Key/secret es único para cada usuario que quiera hacer uso de esa aplicación. En el caso que N usuarios quieran utilizar una aplicación twitter con OAuth, deberán permitir a su usuario twitter que la aplicación identificada por $consumer_key y $consumer_secret lea/escriba en twitter con su identidad.
Para ello es necesario generar un par de Token key/secret distintos para cada cuenta, manteniéndose fijo el par Consumer key/secret que identifican a la aplicación. Para generar los access token key/secret es necesario haber hecho login vía web en Twitter con la cuenta que queramos y, al ejecutar la aplicación, ésta nos deberá proveer de una URL a la que acceder, que nos indicará que la aplicación X requiere nuestra aprobación para ser usada con nuestra cuenta. Después de aceptar, aparecerá un PIN que habrá que introducir en la aplicación para poder obtener el par token key/secret también necesarios para la aplicación.
Algunos lectores diréis: 'No me cuadra esto que dicen en SbD porque yo no he actualizado mi cliente Twitter (como Tweetdeck por ejemplo) y todo me sigue funcionando igual y sin problemas. Además no he tenido que hacer cosas raras con los tokens y los consumer keys ni nada de esto'. Pues efectivamente, tenéis razón. Y es que es posible, para algunas aplicaciones, utilizar xAuth, otra forma de autenticación que requiere que Twitter manualmente verifique y apruebe ese tipo de autenticación para dicha aplicación en concreto. Me recuerda un poco al procedimiento para añadir una aplicación en la appstore de Apple. Para ello hay que proporcionar, entre otras cosas el 'consumer key' de la aplicación, pero que en el fondo son peticiones con POST vía HTTPS a Twitter.
En aplicaciones no 'reconocidas' por Twitter o FOSS, aún no se ha solucionado el problema de la distribución del consumer key/secret en formato texto. Debido al concepto Open Source y al tener que poner a disposición de cualquiera el código fuente completo de la aplicación, y que si Twitter descubre un par consumer key/secret éstas serán deshabilitadas, me gustaría proponer un par de opciones, que por supuesto no son la panacea, puesto que son fácilmente bypasseables, pero al menos Twitter no podrá invalidar el par consumer key/secret porque no van en la propia aplicación en modo texto:

  • Ofuscar tanto el valor como el nombre del parámetro a la autenticación con OAuth mediante un ROT13 o cualquier otro mecanismo de cifrado. (Método propuesto por Marc Mims, mantenedor del módulo Net::Twitter para Perl)

De esta manera:

Net::Twitter->new(
   traits => [qw/API::REST OAuth RetryOnError/],
decode_entities => 1,
(
grep tr/a-zA-Z/n-za-mN-ZA-M/, map $_,
pbafhzre_xrl => 'ZlPbafhzreXrl',
pbahfzre_frperg => 'ZlFrperg',
),
);
En tiempo de ejecución se sustituye por:

Net::Twitter->new(
    traits => [qw/API::REST OAuth RetryOnError/],
decode_entities => 1,
consumer_key => 'MyConsumerKey',
consumer_secret => 'MySecret',
);
Lo cual no es publicarlos en claro en el código.

  • Otra opción sería forzar que los valores de ambas variables estén en una ubicación remota. Puesto que para acceder a Twitter, es necesario que haya conectividad con Internet, antes de acceder a la autenticación, es obtener consumer_key y consumer_secret previamente y utilizarlos en la autenticación. Si Twitter bloquea dicho par, con generar uno nuevo, no es necesario bajar una nueva versión de la aplicación y 'hardcodearlos' (que puede generar retrasos de semanas si nos referimos a una aplicación que esté en la AppStore de Apple por ejemplo) sino hacer un cambio en el servidor únicamente.
Para Tweetme.pl he implementado una mezcla de ambas, que no incumpla las exigencias de Twitter, pero que permita no tener que entregar un programa compilado y ofuscado (que finalmente sería comprometido igualmente por gente con capacidades de reversing), ni que utilice xAuth, por el papeleo y trámite que ello permite con Twitter (siempre y cuando aprueben xAuth en una aplicación Open Source, claro está). Además, en esta nueva versión se provee de un script para que sea sencillo obtener los tokens y personalizarlo para cada usuario.

IDF 2010: Esta es la TV inteligente de Google

IDF 2010: Esta es la TV inteligente de Google: "

googtv4

Intel está bastante emocionado con la idea de las TVs del futuro (ante la perspectiva de que llevarán sus chips adentro). Uno de los socios de negocio más interesantes a este respecto es Google, que prepara el lanzamiento de su TV inteligente en el “otoño” del hemisferio norte – que comienza el próximo mes.

Durante IDF, Intel tiene un stand dedicado al nuevo aparato que hasta el momento funcionará con un set top box de Logitech o bien con un televisor de Sony lanzará próximamente.

La idea es que ambos equipos integrarán un chip C4100 y un chip Atom. El primero se encargará de procesar el streaming y búsquedas de video y programación, mientras que el chip Atom permitirá correr aplicaciones. El equipo corre en frío (no tiene ventilador).

La idea de Google es tener un Marketplace con aplicaciones para televisores (como Widgets por ejemplo), que podrás descargar a tu gusto, en lugar de tener las que el fabricante quiso integrar. La TV corre con Android, así que la plataforma ya es conocida por los desarrolladores, que tendrán aquí un nuevo mercado.

Todavía no hay información de precios y fechas, aunque todo indica que se demorará algo de tiempo en salir de Estados Unidos. Hasta el momento, Google está trabajando con la operadora de cable Dish, y todavía está por verse cómo funcionará la combinación con empresas de televisión de pago, y si se podrá adquirir el sistema independientemente del TV cable.

Link: Intel Developers Forum


IDF 2010: Esta es la TV inteligente de Google

IDF 2010: Esta es la TV inteligente de Google: "

googtv4

Intel está bastante emocionado con la idea de las TVs del futuro (ante la perspectiva de que llevarán sus chips adentro). Uno de los socios de negocio más interesantes a este respecto es Google, que prepara el lanzamiento de su TV inteligente en el “otoño” del hemisferio norte – que comienza el próximo mes.

Durante IDF, Intel tiene un stand dedicado al nuevo aparato que hasta el momento funcionará con un set top box de Logitech o bien con un televisor de Sony lanzará próximamente.

La idea es que ambos equipos integrarán un chip C4100 y un chip Atom. El primero se encargará de procesar el streaming y búsquedas de video y programación, mientras que el chip Atom permitirá correr aplicaciones. El equipo corre en frío (no tiene ventilador).

La idea de Google es tener un Marketplace con aplicaciones para televisores (como Widgets por ejemplo), que podrás descargar a tu gusto, en lugar de tener las que el fabricante quiso integrar. La TV corre con Android, así que la plataforma ya es conocida por los desarrolladores, que tendrán aquí un nuevo mercado.

Todavía no hay información de precios y fechas, aunque todo indica que se demorará algo de tiempo en salir de Estados Unidos. Hasta el momento, Google está trabajando con la operadora de cable Dish, y todavía está por verse cómo funcionará la combinación con empresas de televisión de pago, y si se podrá adquirir el sistema independientemente del TV cable.

Link: Intel Developers Forum


Blog Archive

Quilts

Where am I?